数据库时间

常用链接

统计

最新评论

2012年8月3日 #

BackboneFast

BackboneFast是对UplinkFast的一种补充,UplinkFast能够检测直连链路的失效,BackboneFast是用来检测间接链路的失效。当启用了BackboneFast的交换机检测到间接链路失效之后,会马上使阻塞的端口进入监听状态,少了20S的老化时间。左边的图和下面的图均来自思科的官方文档:

  在正常情况下,Switch C上右边的端口会处于Blocking状态,当L1的链路发生故障的时候,虽然说Switch C是检测不到,但是Switch B会认为自己的跟桥,然后通过L3链路发送BPDU。Switch C收到这个BPDU之后,发现是次级BPDU,所以确定有非直连链路的故障。Switch C会从根端口发送RLQ,Switch A(根桥)接到RLQ,以RLQ响应进行应答,Switch C收到SwitchA的RLQ响应,知道根桥还在,然后把右边的端口从blocking直接过去到Listening状态,如下图所示。

  当L1链路恢复的时候,BackboneFast会马上把Switch C上右侧的端口的状态设为blocking。

  从不同的端口收到次级BPDU的情况:

  1. 当交换机从阻塞端口收到次级BPDU的时候,那么该交换机上的根端口和其他阻塞端口将成为到达根桥的替代路径。

  2. 当交换机从根端口收到次级BPDU,那么当前所有的阻塞端口都将成为达到根桥的替代路径。

  3. 当交换机从根端口收到次级BPDU,并且交换机上不存在阻塞端口的话,那么交换机认定到达根桥的链路已经down掉了,在老化时间到了之后,交换机将通过把自己宣告为根桥开始正常的STP选举过程。

  配置BackboneFast

  Switch(config)#spanning-tree backbonefast

  注意事项

  如果要启用BackboneFast特性,我们应该在网络中的所有交换机上都启用。

posted @ 2012-10-23 16:09 数据库时间 阅读(1226) | 评论 (0) | 编辑 收藏

CCNP路 由 选 择 原 理

1.1路由选择基础知识
路由是将对象从一个地方转达发到另一个地方的一个中继过程
学习和维持网络拓朴结构知识的机制被认为是路由功能。渡越数据流经路由器进入接口
穿过路由器被移送到外出接口的过程,是另一项单独的功能,被认为是交换/转发功能。路由设备必须同时具有路由和交换的功能才可以作为一台有效的中继设备。
为了进行路由,路由器必须知道下面三项内容:
l路由器必须确定它是否激活了对该协议组的支持;
2路由器必须知道目的地网络;
3路由器必须知道哪个外出接口是到达目的地的最佳路。
路由选择协议通过度量值来决定到达目的地的最佳路径。小度量值代表优选的路径;如果两条或更多路径都有一个相同的小度量值,那么所有这些路径将被平等地分享。通过多条路径分流数据流量被称为到目的地的负载均衡。
?
执行路由操作所需要的信息被包含在路由器的路由表中,它们由一个或多个路由选择协议进程生成。路由表由多个路由条目组成,每个条目指明了以下内容:
l学习该路由所用的机制(动态或手动)
l逻辑目的地
l管理距离
l度量值(它是度量一条路径的总"总开销"的一个尺度)
l去往目的地下一HOP的中继设备(路由器)的地址;
l路由信息的新旧程度
l与要去往目的地网络相关联的接口
使用命令SHOW IP ROUTE可看到以上内容
缺省管理距离的预先分配原则是:人工设置的路由条目优先级高于动态学到路由条目,度量值算法复杂的路由选择协议优先级高于度量值算法简单的路由选择协议。
路由器一般选择具有最小度量值的路径;CISCO路由器的IP环境中如果同时出现了多条度量值最低且相同的路径,那么在这多条路径上将启用负载均衡,C ISCO默认支持4条相同度量值的路径,通过使用"maximum-paths"命令可以认CISCO路由器支持最多达6条相同度量值路径。
RIP是一种用在小到中型TCP/IP网络中采用的路由选择协议,它采用跳数作为度量值,它的负载均衡功能是缺省启用的,RIP决定最佳路径时是不考虑带宽的!!!
IGRP是一种用在中到大型TCP/IP网络中采用的路由选择协议,它采用复合的度量值,它考虑了带宽、延迟、可靠性、负载和最大传输单元(M TU),但缺省地使用了带宽和延时值。IGRP也能进行负载均衡
在路由器启动之后,它立刻试图与其相邻路由设备建立路由关系。该初始通信的目的是为了识别相邻设备,并且开始进行通信并学习网络相结构。建立相邻关系的方法和对拓朴结构的初始学习随路由选择协议的不同而不同。
路由选择协议会交换定期的HELLO消息或定期的路由更新数据包,以维持相邻设备间进行着通信。
在了解了网络拓朴结构,且路由表中已包含了到已知地网络的最佳路径后,向这些目的地的数据转发就可以开始了;)
1.2 路由选择协议
?
有类别路由选取择(classful routing)概述
不随各网络地址发送子网掩码信息的路由选择协议被称为有类别的选择协议(RIPv1、IGRP)
当采用有类别路由选择协议时,属于同一主类网络(A类、B类和C类)有所有子网络都必须使用同一子网掩码。运行有类别路由选择协议的路由选择协议的路由器将执行下面工作的一项以确定该路由型网络部分:
l如果路由更新信息是关于在接收接口上所配的同一主类网络的,路由器将采用配置在接口上的子网掩码;
l如果路由更新是关于在接收接口上所配的不同主类的网络的,路由器将根据其所属地址类别采用缺省的子网掩码。
有类别归纳路由的生成是由有类别路由选择协议自动处理的
无类别路由选择(classless routing)概述
无类别路由选择协议包括开放最短路径优先(OSPF)、EIGRP、RIPV2、中间系统到中间系统(IS-IS)和边界网关协议版本4(BGP4)。
在同一主类网络中使用不同的掩码长度被称为可变长度的子网掩码(VLSM)。无类别路由选择路由选择协议支持VLSM,因此可以更为有效的设置子网掩码,以满足不同子网对不同主机数目的需求,可以更充分的利用主机地址。
多数距离矢量型路由选择协议产生的定期的、例行的路由更新只传输到直接相连的路由设备。
在纯距离矢量型路由环境中,路由更新包括一个完整的路由表,通过接收相邻设备的全路由表,路由能够核查所有已知路由,然后根据所接收到的更新信息修改本地路由表。解决路由问题的距离矢量法有时被称为" 传闻路由(routing by rumor)"
CISCO IOS支持几种距离矢量型路由选择协议,凶手RIPv1、RIPv2和IGRP。CISCO也直持EIGRP,它是一种高级的距离矢量型路由选择协议。
路由选择协议通常与协议组的网络层关联
大多数距离矢量型路由选择协议采用贝乐曼-福特(Bellman-Ford)算法来计算路由。EIGRP是一种高级的距离矢量路由协议,它采用弥散修正算法(D UAL)
Cisco的IP距离矢量型路由选择协议的比较
特征RIPv1RIPv2IGRPEIGRP
计数到无限XXX
横向距离XXXX
抑制计时器XXX
触发式更新,路由反向 XXXX
负载均衡-等成本路径XXXX
负载均衡-非等成本路径XX
VLSM支持XX
路由算法贝尔曼-福特贝尔曼-福特贝尔曼-福特DUAL
度量值跳数跳数复合复合
跳数限制1515100100
易扩展性小小中大
注:IGRP和EIGRP的跳数限制缺省为100,但是可以配置到最大为255。
链路状态型路由选择协议只当网络拓朴结构发生变化时才生成路由更新数据包。当链路状态发生变化时,检测到这一变化的设备就生成一个关于该链路(路由)的链路状态通告(L SA)。随后LSA通过一个特殊的多目组播地址被传播给所有相邻设备。每台路由设备都会保留LSA拷贝,并向其相邻设备转发该LSA(这个过程变称为扩散f looding)然后更新其拓朴结构数据库(这是一个包含网络所有链路状态信息表)。LSA扩散被用于确保所有路由设备都能了解到这个变化,这样它们就能够更新它们的数据,并生成一个更新过的、反映新的网络拓朴结构的路由表。
Cisco的链路状态型路由选择协议的比较
特征OSPFIS-ISEIGRP
要求体系化拓朴结构XX
保留对所有可能路由的了解XXX
路由归纳-人工XXX
路由归纳-自动X
事件触发式通告XXX
负载均衡-等成本路径XXX
负载均衡-非等成本路径X
VLSM支持XXX
路由算法DijkstraIS-ISDUAL
度量值链路成本(带宽)链路成本(带宽)复合
跳数限制无1024100
易扩展性大很大大
各路由器中的路由进程都必须留有到各可能目的地逻辑网络的无环路单路径,当所有路由表都达到同步,且每个路由表都包含有到各目的地网络的一条可用路由时,网络就达到了收敛状态。收敛是在网络拓朴结构发生变化后,比如增加了新的路由或现有路由的状态发生了变化后,与路由表同步相关联的活动。
收敛时间是网络中所有路由对当前拓朴结构的认知达到一致所需的时间,网络的大小、所使用的路由选择协议以及众多可配置的计时器都能够影响收敛时间。
有两种检测的方法:
l当物理层或数据链路层没能接收到一定数量(通常是3)的连续keepalive消息时,就认为该链路失效。
l当路由选择协议没能接收到一定数量(通常是3)的连续Hello消息或路由更新或相类似消息时,就认为该链路失效了。

大多数路由选择协议都具有防止在链路状态转换过程中产生拓朴结构环路用的计时器。

posted @ 2012-10-15 14:13 数据库时间 阅读(289) | 评论 (0) | 编辑 收藏

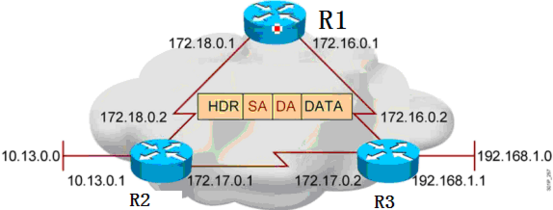
子网划分讲解及练习(二)

练习配置


R1配置:

Router#conf t

Enter configuration commands, one per line.  End with CNTL/Z.

Router(config)#host R1

R1(config)#no ip domain-lo

R1(config)#int s 0/0

R1(config-if)#ip add 172.18.0.1 255.255.0.0

R1(config-if)#cl ra 64000

R1(config-if)#no shut

R1(config-if)#int s 0/1

R1(config-if)#ip add 172.16.0.1 255.255.0.0

R1(config-if)#cl ra 64000

R1(config-if)#no shut

R1(config-if)#exit

R1(config)#enable secret cisco

R1(config)#lin con 0

R1(config-line)#password cisco

R1(config-line)#login

R1(config-line)#logg sy

R1(config-line)#exec-t 0 0

R1(config-line)#exit

R1(config)#lin vty 0 4

R1(config-line)#pas

R1(config-line)#password cisco

R1(config-line)#login

R1(config-line)#exit

R1(config)#service password-encryption

R2配置:

Router>

Router>en

Router#conf t

Enter configuration commands, one per line.  End with CNTL/Z.

Router(config)#no ip domain-lo

Router(config)#lin con 0

Router(config-line)#exec-t 0 0

Router(config-line)#logg sy

Router(config-line)#pas cisco

Router(config-line)#lin vty 0 4

Router(config-line)#pas cisco

Router(config-line)#login

Router(config-line)#exit

Router(config)#enable se cisco

Router(config)#ser pas

Router(config)#int s 0/0

Router(config-if)#ip add 172.18.0.2 255.255.0.0

Router(config-if)#no shut

%LINK-5-CHANGED: Interface Serial0/0, changed state to up

Router(config-if)#

Router(config-if)#

%LINEPROTO-5-UPDOWN: Line protocol on Interface Serial0/0, changed state to up

i

Router(config-if)#int s 0/1

Router(config-if)#ip add 172.17.0.1 255.255.0.0

Router(config-if)#cl ra 64000

Router(config-if)#no shut

%LINK-5-CHANGED: Interface Serial0/1, changed state to down

Router(config-if)#int f 0/0

Router(config-if)#ip add 10.13.0.1 255.0.0.0

Router(config-if)#no shut

%LINK-5-CHANGED: Interface FastEthernet0/0, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0, changed state to up

Router(config-if)#

Router(config-if)#host R2

R2(config)#

R3配置

Router>en

Router#conf t

Enter configuration commands, one per line.  End with CNTL/Z.

Router(config)#no ip domain-lo

Router(config)#host R3

R3(config)#enable se cisco

R3(config)#lin con 0

R3(config-line)#pas cisco

R3(config-line)#login

R3(config-line)#exec-t 0 0

R3(config-line)#logg sy

R3(config-line)#lin vty 0 4

R3(config-line)#pas cisco

R3(config-line)#login

R3(config-line)#exit

R3(config)#ser pas

R3(config)#int s 0/0

R3(config-if)#ip add 172.17.0.2 255.255.0.0

R3(config-if)#no shut

%LINK-5-CHANGED: Interface Serial0/0, changed state to up

R3(config-if)#

R3(config-if)#int s 0/1

R3(config-if)#ip add 172.16.

%LINEPROTO-5-UPDOWN: Line protocol on Interface Serial0/0, changed state to up

R3(config-if)#ip add 172.16.0.2 255.255.0.0

R3(config-if)#no shut

R3(config-if)#

%LINK-5-CHANGED: Interface Serial0/1, changed state to up

R3(config-if)#int f 0/0

R3(config-if)#ip add 1

%LINEPROTO-5-UPDOWN: Line protocol on Interface Serial0/1, changed state to up

R3(config-if)#ip add 192.168.1.1 255.255.255.0

R3(config-if)#no shut

%LINK-5-CHANGED: Interface FastEthernet0/0, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0, changed state to up

结果:


posted @ 2012-09-26 12:52 数据库时间 阅读(251) | 评论 (0) | 编辑 收藏

子网划分讲解及练习(一)

局域网连接

路由器:(它是一台工业计算机)

路由有以下组成:

CPU

Motherboard(主板)

RAM(内存)

ROM

NVRAM(非易失性存储)

FLASH(IOS在这里存放)

路由器接口:

Console接口

Network接口

以下是路由表:(路由器是由路由表转发数据包)

【第一条,“D”是从什么地方学来的,“192.168.1.0/24”是目的网段,“[90/25789217]”90是管理距离(可信度),25789217是度量值(到目的的距离),“vi a 10.1.1.1”下一跳地址。】

路由表包含一下内容:

直连路由(直接和路由器直连的)

静态路由(管理员手动添加的静态)

动态路由(通过路由协议学到的)

缺省路由(就是默认路由)

动态路由协议分2大类:

1)距离矢量型路由协议:

距离是远近,矢量代表方向。

特点每一台路由器把自己所知道的信息发送给邻居。

2)链路状态型路由协议

每一个链路状态路由器都会产生一个链路状态通告,然后进行泛洪,最后得知到达整个网络路径,在运行SPF算法选出到达每个目的的最优路径。

十进制转换二进制练习:

241转换二进制数。

答:11110001

175转换二进制数

答:10101111

01100110转换十进制

答:102

子网划分:

子网划分练习:

要求:172.16.0.0/16,10个子网:

172.16.0.0/20     

范围:172.16.0.1~172.16.15.254

广播:172.16.15.255

子网号:172.16.0.0

子网掩码:255.255.240.0

172.16.16.0/20

范围:172.16.16.1~172.16.31.254

广播:172.16.31.255

子网号:172.16.16.0

子网掩码:255.255.240.0

172.16.32.0/20

范围:172.16.32.1~172.16.47.254

广播:172.16.47.255

子网号:172.16.32.0

子网掩码:255.255.240.0

172.16.48.0/20

范围:172.16.48.1~172.16.63.254

广播:172.16.63.255

子网号:172.16.48.0

子网掩码:255.255.240.0

172.17.64.0/20

范围:172.16.64.1~172.16.79.254

广播:172.16.79.255

子网号:172.16.64.0

子网掩码:255.255.240.0

172.16.80.0/20

范围:172.16.80.1~172.16.95.254

广播:172.16.95.255

子网号:172.16.80.0

子网掩码:255.255.240.0

172.16.96.0/20

范围:172.16.96.1~172.16.111.254

广播:172.16.111.255

子网号:172.16.96.0

子网掩码:255.255.240.0

172.16.112.0/20

范围:172.16.112.1~172.16.127.254

广播:172.16.127.255

子网号:172.16.112.0

子网掩码:255.255.240.0

172.16.128.0/20

范围:172.16.128.1~172.16.143.254

广播:172.16.143.255

子网号:172.16.128.0

子网掩码:255.255.240.0

172.16.144.0/20

范围:172.16.144.1~172.16.159.254

广播:172.16.159.255

子网号:172.16.144.0

子网掩码:255.255.240.0

以下为预留:

172.16.160.0/20

172.16.176.0/20

172.16.192.0/20

172.16.208.0/20

172.16.224.0/20

172.16.240.0/20


192.168.1.0/24:要求划分5个子网:

192.168.1.0/27

范围:192.168.1.1~192.168.1.30

广播:192.168.1.31

子网号:192.168.1.0

子网掩码:255.255.255.224

192.168.1.32/27

范围:192.168.1.33~192.168.1.62

广播:192.168.1.63

子网号:192.168.1.32

子网掩码:255.255.255.224

192.168.1.64/27

范围:192.168.1.65~192.168.1.94

广播:192.168.1.95

子网号:192.168.1.64

子网掩码:255.255.255.224

192.168.1.96/27

范围:192.168.1.97~192.168.1.126

广播:192.168.1.127

子网号:192.168.1.96

子网掩码:255.255.255.224

192.168.1.128/27

范围:192.168.1.129~192.168.1.158

广播:192.168.1.159

子网号:192.168.1.128

子网掩码:255.255.255.224
以下为预留:

192.168.1.160/27

192.168.1.192/27

192.168.1.224/27

10.0.0.0/8 要求划分2000个子网,只需写出前5个子网:

10.0.0.0/19

范围: 10.0.0.1~10.0.31.254

广播:10.0.31.255

子网号:10.0.0.0

子网掩码:255.255.224.0

10.0.32.0/19

范围: 10.0.32.1~10.0.63.254

广播:10.0.63.255

子网号:10.0.32.0

子网掩码:255.255.224.0

10.0.64.0/19

范围: 10.0.64.1~10.0.97.254

广播:10.0.97.255

子网号:10.0.64.0

子网掩码:255.255.224.0

10.0.96.0/19

范围: 10.0.96.1~10.0.127.254

广播:10.0.127.255

子网号:10.0.96.0

子网掩码:255.255.224.0

10.0.128.0/19

范围: 10.0.128.1~10.0.159.254

广播:10.0.159.255

子网号:10.0.128.0

子网掩码:255.255.224.0

posted @ 2012-09-20 13:01 数据库时间 阅读(423) | 评论 (0) | 编辑 收藏

思科LAB(二)

无线局域网(WLAN)

使用无线射频信号、载波监听多路访问/冲突避免、半双工。

无线AP相当于以太网的HUB。

有些频段是受限的。

无线信号遇到的问题:

l  反射

l  散射

l  信号吸收(比如说穿墙)

无线标准

l  ITU-R

l  IEEE

l  Wi-Fi

IEEE 802.11 标准

WLAN安全:(网络安全的3要素  数据保密性、数据完整性、数据不可否认性)

WLAN部署

IBSS(电脑到电脑)

BSS(1个AP带多个电脑)

ESS(多个AP带多个电脑)

实验:

TOP:

交换机的配置:

Switch>en

Switch#conf t

Enter configuration commands, one per line.  End with CNTL/Z.

Switch(config)#host CCNA

CCNA(config)#lin con 0

CCNA(config-line)#pas cisco

CCNA(config-line)#login

CCNA(config-line)#exit

CCNA(config)#lin vty 0 4

CCNA(config-line)#pas cisco

CCNA(config-line)#login

CCNA(config-line)#exit

CCNA(config)#int vlan 1

CCNA(config-if)#ip add 218.195.10.1 255.255.255.0

CCNA(config-if)#no shut

%LINK-5-CHANGED: Interface Vlan1, changed state to up

%LINEPROTO-5-UPDOWN: Line protocol on Interface Vlan1, changed state to up

CCNA(config-if)#description Internet

无线路由器配置:


结果:

posted @ 2012-09-17 11:27 数据库时间 阅读(299) | 评论 (0) | 编辑 收藏

CCNA实验(一)

无线局域网(WLAN)回顾

使用无线射频信号、载波监听多路访问/冲突避免、半双工。

无线AP相当于以太网的HUB。

有些频段是受限的。

无线信号遇到的问题:

l  反射

l  散射

l  信号吸收(比如说穿墙)

无线标准

l  ITU-R

l  IEEE

l  Wi-Fi

IEEE 802.11 标准

WLAN安全:(网络安全的3要素  数据保密性、数据完整性、数据不可否认性)


posted @ 2012-09-11 13:51 数据库时间 阅读(244) | 评论 (0) | 编辑 收藏

CCNA内容总结(二)

Ifconfig  查看本机IP地址、子网掩码、DNS和MAC地址等等……

Ping     测试到对方是否可达,使用ICMP协议:ICMP有Echo:1)请求。2)答应。

ARP     可以查看本地主机的ARP列表

Tracert  可以跟踪到达目的网络都经过什么地方。

Nslookup DNS解析

以太网

LAN(802.3)

MAC  物理寻址

LLC  3层到2层映射关系

CSMA/CD(载波侦听多路访问/冲突检测)等15次

发送数据包之前先监听

有数据就等待(最多等15次)

没有数据就传输

以太网帧

1)  Preamble前导符(说明帧开始)

2)  SOF分界符(正式开始)

3)  Destinayion Address目的地址(MAC)

4)  Source Address源地址(MAC)

5)  Length长度

6)  802.2 Header and Data (数据)

7)  FCS(CRC冗余校验)

以太网的3种通信:

1)  单播(Unicast)

2)  广播(Broadcast)

3)  组播(Multicast)

MAC地址格式:[BIA--烧录进去的地址]

有2个部分组成

1)  OUI 厂商代码

2)  Vendor Assigned(供应商分配)

Comparing Ethernet Media Requirements

BASE 代表基带

T  代表电口(双绞线)

G  代表光纤

Rx  收数据

Tx  发数据

双绞线连接类别:

1)  Straight-Through直连线( 568A,568B)

2)  Crossover交叉线(1头是568A一头是568B)

3)  全反线 用与console配置设备用。

1和2类线的使用图:

共享式局域网

中继器的作用:是去掉噪声在放大信号传到所以人。

集线器是一个冲突域,一个广播域

交换机是多个冲突域,一个或多个广播域

路由器是多个冲突域,一个或多个广播域


交换机的3种处理方法(Switching modes)

Cut-through  直通转发 

Store-and-forward 存储转发

Fragment-free 以上2种的折中先发一部分如果没错在发其他

选择一个一交换机最主要的参数是背板带宽。

交换机的MAC地址学习过程:它是根据数据帧的源地址学习的,当它不知道MAC地址时它会进行数据帧的泛洪(Flood)。

数据包的投递过程:

数据包到了交换机,交换将源MAC地址加到自己的MAC地址表。

如果交换机不知道数据包的目的MAC地址。

交换机将泛洪Flood,得到目的MAC地址,将MAC地址加到自己的MAC地址表中。


Cisco IOS

设备启动主要有3个步骤:

1)  自检(POST)。

2)  查找IOS和加载IOS。

3)  加载设备配置文件。

IOS有几种模式

>用户魔术

#特权模式

(config)全局模式

(config-if)接口配置子模式


posted @ 2012-09-03 13:10 数据库时间 阅读(315) | 评论 (0) | 编辑 收藏

CCNA内容总结

什么是网络:

资源互联共享。网络的出现就是为了提高工作效率和提高成产力。

路由与交换的网络就叫做:内容网(就是骨架)

网络的应用服务:

E-mail、WEB、Instant messaging(即使通讯qq)、Collaboration、数据库。

网络工程师:

应注意什么样的应用程序会产生什么样的网络流量。区分流量的优先级。

网络工程师应关注网络:

l  速度(Speed)

l  开销(Cost)

l  安全(Security)

l  Availability (可用性)

l  Scalability(可扩展性)

l  Reliability(可靠性:年的分钟数-Down机时间/年分钟数*100=百分比的可靠性)

l  Topology(网络TOP)

网络的TOP:

l  总线TOP

l  环形TOP

l  星形TOP

l  Full-Mesh(全网互联)

l  Partial-Mesh(部分互联)

网络安全

网络工程师应了解攻击的方式:

l  有哪些对手

l  对手是谁

l  动机是什么有那些类型的攻击行为


OSI参考模型:就是行业标准

Application    应用层         网络处理到应用程序:网络上的软件。

Presentation   表示层         数据的表示:拿什么表示数据,加密

Session       会话层         主机之间的通信:配合4L、6L层工作,建立会话

Transport     传输层         端到端的连接:控制主机会话、传递主机之间的会话、简历保持拆除连接会话、流量控制

Network     网络层          数据投递:怎么把数据传到正确的地方,传到哪。(选路)

Data Link    数据链路层      介质访问:怎么把数据放到物理层生传输

Physical      物理层         2进制传输

封装过程:自上而下封装,每层都会把上层数据进行封装也会把下层向上解封装。


点到点的通信

4层 Segments  数据段   分段、复用

3层 Packets   数据包

2层Frames    数据帧

(为什么分段:差错恢复、多路复用、负载均衡)

OSI与TCP/IP对比:


TCP/IP Internet层


IP包承载了我们的数据,Internet Protocol 是工作在网络层、无连接(不考虑可靠、)独立处理、层次话的地址、尽力而为的传输、没有数据恢复机制。IP只做:寻址和转发

IP就是给设备一个地址,这个地址用于我们去找他。IP地址有2个部分,1)网络位(代表一集体)2)主机位(个人)


IP数据包的报头部分


IP地址的分类:

A:8个网络位, 网络位十进制范围1~126         主机数:16777214     

公网地址:1.0.0.0 To 9.255.255.255  11.0.0.0.0 To 126.255.255.255

私有地址:10.0.0.0 To 10.255.255.255

B:16个网络位,网络位十进制范围128~191       主机数:65534

公网地址:128.0.0.0.0 To 126.255.255.255  172.32.0.0 To 192.255.255.255

私有地址:172.16.0.0 To 172.31.255.255

C:24个网络位,网络位十进制范围192~223       主机数:   254

公网地址:192.0.0.0.0 To 192.167.255.255 192.169.0.0 To 223.255.255.255

私有地址:192.168.0.0 To 192.168.255.255


广播地址有2种

1)直接广播  发给所有人。(255.255.255.255)

1)本地广播  只能在本地子网范围内广播(本网段的广播地址)


DHCP (DHCP是动态IP地址分配,DHCP是以太网技术,只能在以太网上使用)

DHCP交互过程

C向S发送以广播查找DHCP

S向C我是DHCP。

C向S 我要请求地址。

S向C DHCP进行绑定后给一个地址。

S代表Server          C代表客户端

DNS(域名解析)就是将名字转换为IP地址


传输层:分段、复用。

可靠:有连接的,代表TCP(可靠要返回ACK信息,才发下一个信息)速度慢

不可靠:无连接的,代表UDP  速度快


UDP报头

TCP报头

TCP与UDP 各自有0~65535端口

公共端口:0~1023

注册端口:1024~49151

动态端口:49152~65535


TCP建立需要3次握手

TCP是得寸进尺型协议  窗口大小是逐步放大的,当出现问题时才缩小。


数据包的投递过程:(2个主机之间)

l  有数据要发送

l  建立会话

l  ARP查找目的MAC没有的话就向下

l  ARP请求MAC地址

l  对方收到后把MAC地址添加的ARP表里

l  对方回复一个MAC地址

l  收到后添加的ARP表

l  现在发送数据

posted @ 2012-09-03 09:11 数据库时间 阅读(237) | 评论 (0) | 编辑 收藏

多路访问网络中的挑战

     摘要:  在多路访问网络中,相同的共享介质上连接有两台以上设备。以太网 LAN 就是一种广播多路访问网络。因为该网络中的所有设备会看到所有广播帧,所以它属于广播网络。        OSPF 定义了五种网络类型: l 点对点 l 广播多路访问 l 非广播多路访问 (NBMA) l 点对多点 l 虚拟链路    多路访...  阅读全文

posted @ 2012-08-30 11:05 数据库时间 阅读(215) | 评论 (0) | 编辑 收藏

OSPF链路状态更新

     摘要: 链路状态更新 (LSU) 数据包用于 OSPF 路由更新。一个 LSU 数据包可能包含11类型的链路状态通告 (LSA),术语“链路状态更新 (LSU)”和“链路状态通告 (LSA)”之间的差异有时较难分清。有时,它们可以互换使用。一个 LSU 包含一个或多个 LSA,这两个术语中的任何一个都可用于表示由 OSPF 路由器传播的链路状态信息。 以下是LAS的11种类型: OSPF算法 每台 OS...  阅读全文

posted @ 2012-08-29 11:59 数据库时间 阅读(1642) | 评论 (0) | 编辑 收藏

Hello协议

第一种类型的 OSPF 数据包 1 是 OSPF Hello 数据包。Hello 数据包用于:

l  发现 OSPF 邻居并建立相邻关系。

l  通告两台路由器建立相邻关系所必需统一的参数。

l  在以太网和帧中继网络等多路访问网络中选举指定路由器 (DR) 和备用指定路由器 (BDR)。

重要字段包括:

l  类型:OSPF 数据包类型:Hello (1)、DD (2)、LS 请求 (3)、LS 更新 (4) 或 LS 确认 (5)

l  路由器 ID:始发路由器的 ID

l  区域 ID:数据包的始发区域

l  网络掩码:与发送方接口关联的子网掩码

l  Hello 间隔:发送方路由器连续两次发送 hello 数据包之间的秒数

l  路由器优先级:用于 DR/BDR 选举

l  指定路由器 (DR):DR 的路由器 ID(如果有的话)

l  备用指定路由器 (BDR):BDR 的路由器 ID(如果有的话)

l  邻居列表:列出相邻路由器的 OSPF 路由器 ID

建立相邻关系

在 OSPF 路由器可将其链路状态泛洪给其它路由器之前,OSPF首先要建立邻居。OSPF Hello 中的信息包括发送方路由器的 OSPF 路由器 ID。如果通过一个接口收到 OSPF Hello 数据包,即可确认该链路上存在另一台 OSPF 路由器。随后,OSPF 即与该邻居建立相邻关系。

OSPF Hello 间隔和 Dead 间隔

两台路由器在建立 OSPF 相邻关系之前,必须统一三个值:Hello 间隔、Dead 间隔和网络类型。OSPF Hello 间隔表示 OSPF 路由器发送其 Hello 数据包的频度(默认情况下,在多路访问网段和点对点网段中每 10 秒钟发送一次 OSPF Hello 数据包,而在非广播多路访问 (NBMA) 网段(帧中继、X.25 或 ATM)中则每 30 秒钟发送一次 OSPF Hello 数据包。)Hello数据包使用组播发送给ALLSPFRouters 的专用地址 224.0.0.5 。

Dead 间隔是路由器在宣告邻居进入 down(不可用)状态之前等待该设备发送 Hello 数据包的时长,单位为秒。Cisco 所用的默认断路间隔为 Hello 间隔的四倍。如果 Dead 间隔已到期,而路由器仍未收到邻居发来的 Hello 数据包,则会从其链路状态数据库中删除该邻居。

选举 DR 和 BDR

为减小多路访问网络中的 OSPF 流量,OSPF 会选举一个指定路由器 (DR) 和一个备用指定路由器 (BDR)。当多路访问网络中发生变化时,DR 负责使用该变化信息更新其它所有 OSPF 路由器(称为 DROther)。BDR 会监控 DR 的状态,并在当前 DR 发生故障时接替其角色。

(点对点链路相互连接,不会执行 DR/BDR 选举。)

菊子曰 这就是菊子曰啦!

posted @ 2012-08-27 12:01 数据库时间 阅读(219) | 评论 (0) | 编辑 收藏

创建链路状态状态数据包

           路由器一旦建立了相邻关系,即可创建链路状态数据包 (LSP),其中包含与该链路相关的链路状态信息。(LSP包含链路类型、IP地址、子网掩码、开销)

     将链路状态数据包泛洪到邻居:

        每台路由器将其链路状态信息泛洪到路由区域内的其它所有链路状态路由器。路由器一旦接收到来自相邻路由器的 LSP,立即将该 LSP 从除接收该 LSP 的接口以外的所有接口发出。此过程在整个路由区域内的所有路由器上形成 LSP 的泛洪效应。

     LSP 并不需要定期发送,而仅在下列情况下才需要发送:

l  在路由器初始启动期间,或在该路由器上的路由协议进程启动期间

l  每次拓扑发生更改时,包括链路接通或断开,或是相邻关系建立或破裂

除链路状态信息外,LSP 中还包含其它信息(例如序列号和过期信息),以帮助管理泛洪过程。每台路由器都采用这些信息来确定是否已从另一台路由器接收过该 LSP 以及 LSP 是否带有链路信息数据库中没有的更新信息。此过程使路由器可在其链路状态数据库中仅保留最新的信息。

     构建链路状态数据库:

        每台路由器使用链路状态泛洪过程将自身的 LSP 传播出去后,每台路由器都将拥有来自整个路由区域内所有路由器的 LSP。这些 LSP 存储在链路状态数据库中。现在,路由区域内的每台路由器都可以使用 SPF 算法来构建您之前了解过的 SPF 树。有了完整的链路状态数据库后,现在即可使用该数据库和 SPF(最短路径优先)算法来计算通向每个网络的首选路径(即最短路径)。

链路状态路由协议的优点:

   创建拓扑图

     链路状态路由协议会创建网络结构的拓扑图(即 SPF 树),链路状态路由协议会交换链路状态信息,所以 SPF 算法可以构建网络的 SPF 树。有了 SPF 树,每台路由器使可独立确定通向每个网络的最短路径。

   快速收敛

     收到一个链路状态数据包 (LSP) 后,链路状态路由协议便立即将该 LSP 从除接收该 LSP 的接口以外的所有接口泛洪出去。

   由事件驱动的更新

     在初始 LSP 泛洪之后,链路状态路由协议仅在拓扑发生改变时才发出 LSP。该 LSP 仅包含与受影响的链路相关的信息。链路状态路由协议不会定期发送更新。(注:OSPF 路由器会 每隔 30 分钟泛洪其自身的链路状态。这称为强制更新。)

   层次式设计

     链路状态路由协议(如 OSPF 和 IS-IS )使用了区域的原理。. 多个区域形成了层次状的网络结构,这有利于路由聚合(总结),还便于将路由问题隔离在一个区域内。

 链路状态路由协议的要求

     现代链路状态路由协议设计旨在尽量降低对内存、CPU 和带宽的影响。使用并配置多个区域可减小链路状态数据库。划分多个区域还可限制在路由域内泛洪的链路状态信息的数量,并可仅将 LSP 发送给所需的路由器。(也就是说算好了由ABR发送给其他路由器。)

     内存要求

     与距离矢量路由协议相比,链路状态路由协议通常需要占用更多的内存、CPU 运算量和带宽。对内存的要求源于使用了链路状态数据库和创建 SPF 树的需要。

     CPU 占用要求

     与距离矢量路由协议相比,链路状态路由协议可能还需要占用更多的 CPU 运算量。与 Bellman-Ford 等距离矢量算法相比,SPF 算法需要更多的 CPU 时间,因为链路状态路由协议会创建完整的拓扑图。

     带宽要求

     链路状态数据包泛洪会对网络的可用带宽产生负面影响。这只应该出现在路由器初始启动过程中,但在不稳定的网络中也可能导致问题。

菊子曰 写博客,就用菊子曰!

posted @ 2012-08-23 09:10 数据库时间 阅读(212) | 评论 (0) | 编辑 收藏

链路状态路由协议

介绍:

链路状态路由协议则如同使用地图一样,有了地图,您就可以看到所有潜在的路径并确定自己的首选路径。链路的状态是指与该路由器直连网络的状态,并包含关于网络类型以及那些网络中与该路由器相邻的所有路由器的信息 — 因此得名链路状态路由协议。

链路状态路由协议:

链路状态路由协议又称为 最短路径优先协议,它建基于 Edsger Dijkstra 的 SPF(最短路径优先)算法。

IP 链路状态路由协议:

l  OSPF(开放最短路径优先)

l  IS-IS(中间系统到中间系统)

  SPF算法简介:

Dijkstra 算法通常称为 SPF(最短路径优先)算法。此算法会累计每条路径从源到目的地的开销。尽管 Dijkstra 算法称为最短路径优先算法,但事实上,优先最短路径是所有路由算法的目的。

  链路状态路由过程:

     拓扑中的所有路由器都会完成下列链路状态通用路由过程来达到收敛:

1. 每台路由器了解其自身的链路(即与其直连的网络)。

这通过检测哪些接口处于工作状态来完成。

2. 每台路由器负责“问候”直连网络中的相邻路由器。

与 EIGRP 路由器相似,链路状态路由器通过直连网络中的其它链路状态路由器互换 Hello 数据包来达到此目的。

3. 每台路由器创建一个链路状态数据包 (LSP),其中包含与该路由器直连的每条链路的状态。

这通过记录每个邻居的所有相关信息(包括邻居 ID、链路类型和带宽)来完成。

4. 每台路由器将 LSP 泛洪到所有邻居,然后邻居将收到的所有 LSP 存储到数据库中。接着,各个邻居将 LSP 泛洪给自己的邻居,直到区域中的所有路由器均收到那些 LSP 为止。每台路由器会在本地数据库中存储邻居发来的 LSP 的副本。

5. 每台路由器使用数据库构建一个完整的拓扑图并计算通向每个目的网络的最佳路径。

就像拥有了地图一样,路由器现在拥有关于拓扑中所有目的地以及通向各个目的地的路由的详图。SPF 算法用于构建该拓扑图并确定通向每个网络的最佳路径。

     了解直连网络:

        链路:

对于链路状态路由协议来说,链路是路由器上的一个接口。链路状态路由协议也需要下列条件才能了解链路:正确配置接口的 IP 地址和子网掩码并将链路设置为 up 状态。必须将接口包括在一条 network 语句中,该接口才能参与链路状态路由过程。

链路状态:

有关各条链路的状态的信息称为链路状态.这些信息包括:

l  接口的 IP 地址和子网掩码

l  网络类型,例如以太网(广播)链路或串行点对点链路。

l  该链路的开销。

l  该链路上的所有相邻路由器。

(注:OSPF 将链路开销(OSPF 路由度量)指定为外发接口的带宽。)

     向邻居发送Hello数据包:

        采用链路状态路由协议的路由器使用 Hello 协议来发现其链路上的所有邻居。这里,邻居 是指启用了相同的链路状态路由协议的其它任何路由器。(当两台链路状态路由器获悉它们是邻居时,将形成一种相邻关系。这些小型 Hello 数据包持续在两个相邻的邻居之间互换,以此实现“保持生存”功能来监控邻居的状态。如果路由器不再收到某邻居的 Hello 数据包,则认为该邻居已无法到达,该相邻关系破裂。)

菊子曰 本文用菊子曰发布

posted @ 2012-08-21 15:51 数据库时间 阅读(499) | 评论 (0) | 编辑 收藏

EIGRP更多配置

 Null0 总结路由:

   由于 EIGRP 会自动添加 Null0 总结路由,所以,默认情况下,EIGRP 使用 Null0 接口来丢弃与父路由匹配但与所有子路由都不匹配的数据包。EIGRP 默认使用 auto-summary 命令。禁用自动总结后会删除 Null0 总结路由,并允许 EIGRP 在子路由与目的数据包不匹配时寻找超网路由或默认路由。

手动汇总:

    确定总结 EIGRP 路由

首先,使用与确定总结静态路由相同的方法来确定这三个网络的总结网络:

1. 将您要总结的网络以二进制格式写出。

2. 要找出总结网络的子网掩码,请从最左侧的位开始。

3. 从左到右找出所有连续匹配的位。

4. 当发现某一列中的位不匹配时,在此处停下来。此处就是总结边界。

5. 现在,统计左侧匹配位的数量。

6. 要找出总结后的网络地址,然后在其末尾补零,补足 32 位。

配置 EIGRP 手动总结

要在发送 EIGRP 数据包的所有接口上建立 EIGRP 手动总结,请使用下列接口命令:

Router(config-if)#ip summary-address eigrp as-number network-address subnet-mask

EIGRP默认路由

     配置默认路由:

Router#conf t         //进入全局模式。

Router(config)#ip route 0.0.0.0 0.0.0.0 loopback 1   //配置默认路由(loopback1是送出接口)。

Router(config)#router eigrp 1                     //进入EIGRP进程1。

Router(config-router)#redistribute static            //将静态路由重分发到EIGRP进程1里。

属于EIGRP进程1路由器上使用:show ip route就能看到一下路由信息

D*EX 0.0.0.0/0 [170/3449856] via 2.2.2.1, 00:00:40, Serial0/0/0

l   D  — 此静态路由是通过 EIGRP 路由更新获悉的。

l   *   — 此路由是候选默认路由。

l   EX — 此路由为外部 EIGRP 路由,在本例中是 EIGRP 路由域外的静态路由。

l   170 — 这是外部 EIGRP 路由的管理距离。

微调EIGRP

EIGRP 带宽占用:

默认情况下,EIGRP 会使用不超过 50% 的接口带宽来传输 EIGRP 信息。这可避免因 EIGRP 过程过度占用链路而使正常流量所需的路由带宽不足。ip bandwidth-percent eigrp 命令可用于配置接口上可供 EIGRP 使用的带宽百分比。

Router(config-if)#ip bandwidth-percent eigrp as-number percent

配置 Hello 间隔和保留时间:

可在每个接口上分别配置 Hello 间隔和保留时间,而且与其它 EIGRP 路由器建立邻接关系时无需匹配这些配置。用于配置 hello 间隔的命令为:

Router(config-if)#ip hello-interval eigrp as-number seconds

如果您更改了 hello 间隔,请确保也更改保留时间,使其大于或等于 hello 间隔。否则,如果保留时间已截止而下一个 hello 间隔时间还未到,则该相邻关系将会破裂。用于配置保留时间的命令为:

Router(config-if)#ip hold-time eigrp as-number seconds

菊子曰 本文用菊子曰发布

posted @ 2012-08-20 12:55 数据库时间 阅读(307) | 评论 (0) | 编辑 收藏

DUAL概念(扩散更新算法)

  DUAL(扩散更新算法)是 EIGRP确定最佳无环路径和无环备用路径的方法。

      DUAL 使用几个术语,本节将详细讨论这些术语:

l  后继路由器

l  可行距离 (FD)

l  可行后继路由器 (FS)

l  报告距离 (RD),或称通告距离 (AD)

l  可行条件,或称可行性条件 (FC)

后继路由器和可行距离

      术语后继路由器 是指用于转发数据包的一台相邻路由器,该路由器是通向目的网络的开销最低的路由。后继路由器的 IP 地址显示在路由表条目中,紧随单词 via。

可行距离 (FD) 是计算出的通向目的网络的最低度量。FD 是路由表条目中所列的度量,就是括号内的第二个数字。与其它路由协议中的情况一样,它也称为路由度量。

可行后继路由器、可行性条件和报告距离

      在拓扑变化时,DUAL 之所以收敛速度快,原因之一就在于它使用通向其它路由器的备用路径,这些路由器称为可行后继路由器 ,备用路径使得无需重新计算 DUAL。

可行后继路由器:可行后继路由器 (FS) 是指一个邻居,它有一条通向后继路由器所连通的同一个目的网络的无环备用路径,并且满足可行性条件。(要成为可行后继路由器,必须满足可行性条件(FC))

可行性条件:当邻居通向一个网络的报告距离 (RD) 比本地路由器通向同一个目的网络的可行距离短时,即符合了可行性条件 (FC)

报告距离:报告距离(或称通告距离)即为 EIGRP 邻居通向相同目的网络的可行距离。报告距离是路由器向邻居报告的、有关自身通向该网络的开销的度量。

拓扑表:后继路由器和可行后继路由器

拓扑表中列出了 DUAL 计算出的通向目的网络的所有后继路由器和可行后继路由器。

路由器将后继路由器、可行距离和所有可行后继路由器及其报告距离保存在其 EIGRP 拓扑表(即拓扑数据库)中。

使用 show ip eigrp topology 命令查看该拓扑表。

举个例子:

使用 show ip eigrp topology 的输出如下:

第一行显示:

l  P — 该路由处于被动状态。当 DUAL 当前未执行扩散计算来确定通向一个网络的路径时,该路由将处于稳定模式,即被动状态。如果 DUAL 正在重新计算或搜索新路径时,该路径将处于主动状态。对于稳定的路由域来说,该拓扑表中的所有路由都应该处于被动状态。如果该路由“陷入主动状态”,DUAL 将显示一个 A 字符。

l   192.168.1.0/24 — 这是目的网络,这也可在路由表中找到。

l  1 successors — 这用于显示通向此网络的后继路由器数量。如果存在通向此网络的多条等价路径,则会有多台后继路由器。

l  FD is 3014400 — 这是可行距离,即通向目的网络的 EIGRP 度量。

第一个条目显示了后继路由器:

l  via 192.168.10.10 — 这是后继路由器的下一跳地址。此地址显示在路由表中。

l  3014400 — 这是通向 192.168.1.0/24 的可行距离,这是路由表中所示的度量。

l  28160 — 这是后继路由器通向此网络的报告距离,即后继路由器的开销。

l  Serial0/0/1 — 这是通向此网络的出站接口,也显示在路由表中。

第二个条目显示了可行后继路由器(如果没有第二个条目,则说明没有可行后继路由器):

l  via 172.16.3.1 — 这是可行后继路由器的下一跳地址。

l  41026560 — 如果成立新的后继路由器,这将是现在后继路由通向 192.168.1.0/24 的新的可行距离。

l  2172416 — 这是可行后继路由器通向该网络的报告距离,即可行后继路由的度量。此值 (RD) 必须比当前 FD (3014400) 小才能符合可行性条件。

l  Serial0/0/0 — 这是通向可行后继路由器的出站接口。

(如果通向后继路由器的路径发生故障,又没有可行后继路由器,会发生什么情况呢? DUAL 会将网络置于主动 状态。DUAL 将会主动向邻居查询,看是否存在新的后继路由器。)

show ip eigrp topology all-links 命令会显示通向一个网络的所有可能路径。


DUAL 有限状态机 (FSM)

       EIGRP 的核心就是 DUAL 以及 DUAL 的 EIGRP 路由计算引擎。此技术的确切名称为 DUAL 有限状态机 (FSM)。有限状态机包含用于在 EIGRP 网络中计算和比较路由的所有逻辑。   图示为 DUAL FSM 的简化版。


posted @ 2012-08-20 09:36 数据库时间 阅读(1589) | 评论 (0) | 编辑 收藏

EIGRP度量计算

 EIGRP复合地量和K值:

        EIGRP 在其复合度量中使用下列值来计算通向网络的首选路径:

l  带宽

l  延迟

l  可靠性

l  负载

   复合度量:

公式:

默认复合公式:度量=[K1*带宽+K3*延迟]

完整复合公式:度量=[K1*带宽+(K2*带宽)/(256-负载)+K3*延迟]*[K5/(可靠性+K4)]

EIGRP 所用的复合度量公式。公式包含 K1 到 K5 五个 K 值,它们称为 EIGRP 度量权重。默认情况下,K1 和 K3 设为 1,K2、K4 和 K5 设为 0。

默认的 K 值可使用 EIGRP 路由器命令来更改:

Router(config-router)#metric weights tos k1 k2 k3 k4 k5

它们的关联性在建立邻接关系时相当重要,tos(服务类型)值是 IGRP 遗留下来的,实际未曾实施。tos 始终被设为 0。

检验 K 值:show ip protocols 命令用于检验 K 值。

检查度量值:

我们可以通过使用 show interface 命令来检查计算路由度量时为带宽、延迟、可靠性和负载使用的实际值。我们可以看到一下的信息:

MTU 1500 bytes, BW 1544 Kbit, DLY 20000 usec,reliability 255/255, txload 1/255, rxload 1/255

BW带宽度量 (1544 Kbit) 是一种静态值,带宽以 Kbit(千比特)为单位显示。大多数串行接口使用默认带宽值 1544 Kbit(即 1,544,000 bps 或 1.544 Mbps)。这是 T1 连接的带宽。(该带宽值可能无法反映出接口的实际物理带宽。修改该带宽值不会更改该链路的实际带宽。 如果链路的实际带宽与默认带宽不相等,您就应该修改该带宽值。)

DLY延迟是衡量数据包通过路由所需时间的指标。延迟 (DLY) 度量是一种静态值,它以接口所连接的链路类型为基础,单位为微秒。延迟不是动态测得的。换句话说,路由器并不会实际跟踪数据包达到目的地所需的时间。延迟值与带宽值相似,都是一种默认值。

可靠性 (reliability) 是对链路将发生或曾经发生错误的几率的衡量指标。可靠性是动态测得的,取值范围为 0 到 255,其中 1 表示可靠性最低的链路,255 则表示百分之百可靠。计算可靠性时取 5 分钟内的加权平均值,以避免高(或低)错误率的突发性影响。

负载 (load) 反映使用该链路的流量。与可靠性相似,负载也是动态测得的,且取值范围也是从 0 到 255,也以分母为 255 的分数表示,但不同的是,负载值越低越好,因为这表示链路上负载较轻。负载同时显示为出站(即发送)负载值 (txload) 和入站(即接收)负载值 (rxload)。计算此值时取 5 分钟内的加权平均值,

使用bandwidth命令

     使用接口命令 bandwidth 修改带宽度量:

Router(config-if)#bandwidth kilobits

使用接口命令 no bandwidth 恢复为默认值。

我们可以使用 show interface 命令来检验更改。修改带宽时,必须同时在链路两端进行,才能确保两个方向上的正确路由。

带宽计算:

    带宽=(高带宽/底带宽)*256

延迟计算:

    延迟=(延迟/10)+(延迟/10)*256

EIGRP度量

度量=带宽+延迟

posted @ 2012-08-16 11:59 数据库时间 阅读(182) | 评论 (0) | 编辑 收藏

检验EIGRP

路由器必须与其邻居建立邻接关系,EIGRP 才能发送或接收更新。EIGRP 路由器通过与相邻路由器交换 EIGRP Hello 数据包来建立邻接关系。

我们可以使用  show ip eigrp neighbors命令来查看邻居表并检验 EIGRP 是否已与其邻居建立邻接关系。如下图就是邻居表:

show ip eigrp neighbor 命令的输出包括:

l  H 栏 — 按照发现顺序列出邻居。

l  Address — 该邻居的 IP 地址。

l  Interface — 收到此 Hello 数据包的本地接口。

l  Hold — 当前的保留时间。每次收到 Hello 数据包时,此值即被重置为最大保留时间,然后倒计时,到零为止。如果到达了零,则认为该邻居进入 "down"。

l  Uptime(运行时间)— 从该邻居被添加到邻居表以来的时间。

l  SRTT(平均回程计时器)和 RTO(重传间隔)— 由 RTP 用于管理可靠 EIGRP 数据包。

l  Queue Count(队列数)— 应该始终为零。如果大于零,则说明有 EIGRP 数据包等待发送。

l  Sequence Number(序列号)— 用于跟踪更新、查询和应答数据包。


路由器与邻居建立邻接关系后,如果有一台邻居未列出,则可使用 show ip interface brief 命令来检查该本地接口是否已激活。如果该接口已激活,则尝试 ping 该邻居的 IP 地址。

如果 ping 失败,则表明需要激活该邻居的接口。

如果 ping 成功但 EIGRP 仍然无法将该路由器列为邻居,则检查下列配置:

l  这两台路由器是否配置了相同的 EIGRP 进程 ID?

l  在 EIGRP network 语句中是否包括了该直连网络?

l  是否配置了 passive-interface 命令,从而阻止了该接口传输 EIGRP Hello 数据包?


也可使用 show ip protocols 命令来检验 EIGRP 是否已启用:

show ip route 命令来查看路由表:

默认情况下,EIGRP 在主网络边界自动总结路由。我们可以使用 no auto-summary 命令禁用自动总结。路由表中的 EIGRP 路由标有 D,该字符代表 DUAL。

             Null0 总结路由介绍:

                 Null0即就是垃圾箱,如果一个数据包与 2 级子路由都不匹配,则会被发送到 Null0 接口。换句话说,如果数据包与 1 级父路由(该有类网络地址)匹配,但不与任何子网匹配,则该数据包将被丢弃。

                 只要同时存在下列两种情况,EIGRP 就会自动加入一条 null0 总结路由作为子路由:

l  至少有一个通过 EIGRP 获知的子网。

l  启用了自动总结。

        (如果禁用了自动总结,则 null0 总结路由将被删除。原因是有类网络是不会进入路由查找过程中的第4步。)

posted @ 2012-08-13 11:19 数据库时间 阅读(116) | 评论 (0) | 编辑 收藏

DUAL简介

                扩散更新算法 (DUAL) 是 EIGRP 所用的收敛算法,EIGRP 防止路由环路的主要方式是使用 DUAL 算法。DUAL 算法用于让路由计算始终能避免路由环路。这使拓扑更改所涉及的所有路由器可以同时得到同步。未受拓扑更改影响的路由器不参与重新计算。DUAL FSM 跟踪所有路由,使用其度量来选择高效的无环路径,然后选择具有最低路径开销的路由并将其添加到路由表中。因为重新计算 DUAL 算法可能占用较多的处理器资源,所以应尽量避免重新计算。因此,DUAL 维护一个备用路由列表,其中包含它已确定为无环路由的备用路由。如果路由表中的主路由发生故障,则最佳的备用路由会立即添加到路由表中。

         管理距离:

             内部 EIGRP 路由的默认管理距离为 90,而从外部来源(例如默认路由)导入的 EIGRP 路由的默认管理距离为 170。

         身份验证:

              作为一种良好的做法,应对传输的路由信息进行身份验证。此做法可确保路由器仅接受配置有相同的口令和身份验证信息的其它路由器所发来的路由信息。

    自治系统和进程ID

        自治系统:自治系统 (AS) 是由单个实体管理的一组网络,这些网络通过统一的路由策略连接到 Internet。

        进程 ID:EIGRP 和 OSPF 都使用一个进程 ID 来代表各自在路由器上运行的协议实例。

        Router(config)#router eigrp autonomous-system

尽管 EIGRP 将该参数称为“自治系统”编号,它实际上起进程 ID 的作用。此编号与前面谈到的自治系统编号无关 ,您可以为其分配任何 16 位值。

全局配置命令用于启用 EIGRP。该 autonomous-system 参数由网络管理员选择,取值范围在 1 到 65535 之间。所选的编号为进程 ID 号,该编号很重要,因为此 EIGRP 路由域内的所有路由器都必须使用同一个进程 ID 号。

        Network命令:

EIGRP 中的 network 命令与其它 IGP 路由协议中的 network 命令功能相同:

l  此路由器上任何符合 network 命令中的网络地址的接口都将被启用,可发送和接收 EIGRP 更新。

l  此网络(或子网)将包括在 EIGRP 路由更新中。

         Router(config-router)#network network-address

network-address是此接口的有类网络地址。

带有通配符掩码的 network 命令:

默认情况下,当在 network 命令中使用network-address等有类网络地址时,该路由器上属于该有类网络地址的所有接口都将启用 EIGRP。然而,有时网络管理员并不想为所有接口启用 EIGRP。要配置 EIGRP 以仅通告特定子网,请将wildcard-mask选项与 network 命令一起使用:

Router(config-router)#network network-address [wildcard-mask]

通配符掩码 (wildcard-mask) 可看作子网掩码的反掩码。(如果我们想要得出255.255.255.192的反掩码,计算方法:用255.255.255.255减掉255.255.255.192就等于反掩码:“ 0.0.0.63”)

posted @ 2012-08-13 09:25 数据库时间 阅读(181) | 评论 (0) | 编辑 收藏

路由查找过程中的各个步骤

1) 路由器会检查 1 级路由(包括网络路由和超网路由),查找与 IP 数据包的目的地址最匹配的路由。

a)         如果最佳匹配的路由是 1 级最终路由(有类网络路由、超网路由或默认路由),则会使用该路由 转发数据包。

b)         如果最佳匹配的路由是 1 级父路由,则继续步骤向下。

2) 路由器检查该父路由的子路由(子网路由),以找到最佳匹配的路由。

a)         如果在 2 级路由中存在匹配的路由,则会使用该子网转发数据包。

b)         如果所有的 2 级子路由都不符合匹配条件,则会继续执行步骤 向下

3) 路由器当前执行的是有类路由行为还是无类路由行为?

a)         有类路由行为:如果执行的是有类 路由行为,则会终止查找过程并丢弃数据包。

b)         无类路由行为:如果执行的是无类 路由行为,则继续在路由表中搜索 1 级超网路由以寻找匹配条目,要是存在默认路由,也会对其进行搜索。

4)   如果此时存在匹配位数相对较少的 1 级超网路由或默认路由,那么路由器会使用该路   由转发数据包。

5)   如果路由表中没有匹配的路由,则路由器会丢弃数据包。

最长匹配:

最佳匹配(最长匹配)是指路由表中与数据包的目的 IP 地址从最左侧开始存在最多匹配位数的路由。通常情况下,最左侧有着最多匹配位数(最长匹配)的路由总是首选路由。

有类路由行为:(no ip classless)

在有类路由行为下,路由查找过程不会继续执行步骤 4。也就是说查找过程将不会继续搜索路由表中的 1 级路由。如果数据包与父网络路由的子路由不匹配,则路由器会丢弃数据包。(就算有默认路由,路由器还是会将数据包丢弃)

无类路由行为:(ip classless)

无类路由行为将会把上述的“路由查找过程中的各个步骤”执行一遍。


现实世界中的有类路由行为与无类路由行为的比较

请记住,有类和无类路由行为 与有类和无类路由协议 是相互独立的。可以使用有类路由行为 (no ip classless) 和无类路由协议(如 RIPv2)来配置路由器。也可以使用无类路由行为 (ip classless) 和有类路由协议(如 RIPv1)配置路由器。

posted @ 2012-08-08 09:28 数据库时间 阅读(132) | 评论 (0) | 编辑 收藏

进一步的了解路由表

您可能会遇到这样的情况:路由表包含所有您认为应该包含的路由,但却没有按照预期的方式来转发数据包。这时,如果您知道如何一步步查看数据包目的 IP 地址的查找过程,您就可以确定数据包是否按预期的方式传送,是否传送到了其它地方,为何会传送到该地方,或者数据包是否已被丢弃。

路由类型:

路由表示例包含以下来源的路由条目:

l  直连网络

l  静态路由

l  动态路由协议

1级路由:

什么是1级路由:1 级路由是指子网掩码等于或小于网络地址有类掩码的路由。

1 级路由可用作:

l  默认路由 - 是指地址为 0.0.0.0/0 的静态路由。

l  超网路由 - 是指掩码小于有类掩码的网络地址。

l  网络路由 - 是指子网掩码等于有类掩码的路由。网络路由也可以是父路由。

(1 级路由的来源可以是直连网络、静态路由或动态路由协议)

最终路由:1 级路由可进一步定义为最终路由。最终路由是指包括以下内容的路由:

l  下一跳 IP 地址(另一路径)

l  和/或送出接口

父路由和子路由:有类网络

1 级父路由是指不包含任何网络的下一跳 IP 地址或送出接口的网络路由。父路由实际上是表示存在 2 级路由的一个标题,2 级路由也称为子路由。2 级路由是指有类网络地址的子网路由。2 级子路由也属于最终路由,因为 2 级路由包含下一跳 IP 地址和/或送出接口。(这里个人做个比喻:父路由就像Windows的目录一样,子路由就像目录里的文件一样。他的作用就是分层,比如说就像工作日志一样,先找到一个时间范围,然后找到具体的事情,就知道了详细的内容了。)

posted @ 2012-08-06 11:36 数据库时间 阅读(174) | 评论 (0) | 编辑 收藏

RIPv2

RIPv2 实际是对 RIPv1 的增强和扩充,而不是一种全新的协议。其中一些增强功能包括:

l  路由更新中包含下一跳地址

l  使用组播地址发送更新

l  可选择使用检验功能

与 RIPv1 一样,RIPv2 也是距离矢量路由协议。这两个版本的 RIP 都存在以下特点和局限性:

l  使用抑制计时器和其它计时器来帮助防止路由环路。

l  使用带毒性反转的水平分割来防止路由环路。

l  在拓扑结构发生变化时使用触发更新加速收敛。

l  最大跳数限制为 15 跳,16 跳意味着网络不可达。

RIPv1的局限性:

RIPv1 是有类路由协议,在路由更新中包含子网掩码。因此,RIPv1 不支持不连续网络、VLSM 或 CIDR(无类域间路由)超网

启动和检验RIPv2:

与第 1 版一样,RIPv2 封装在使用 520 端口的 UDP 数据段中,最多可包含 25 条路由。虽然 RIPv2 与 RIPv1 的基本消息格式相同,但 RIPv2 添加了两项重要扩展。

RIPv2 消息格式的第一项扩展是添加了子网掩码字段,这样 RIP 路由条目中就能包含 32 位掩码。因此,接收路由器在确定路由的子网掩码时,不再依赖于入站接口的子网掩码或有类掩码。

RIPv2 消息格式的第二项重要扩展是添加了下一跳地址。下一跳地址用于标识比发送方路由器的地址更佳的下一跳地址(如果存在)。如果此字段被设为全零 ( 0.0.0.0),则发送方路由器的地址便是最佳的下一跳地址。

在启动RIP路由协议后,默认情况下Cisco路由器会运行RIPv1,不过,尽管路由器只发送 RIPv1 消息,但它可以同时解释 RIPv1 和 RIPv2 消息。RIPv1 路由器会忽略路由条目中的 RIPv2 字段。可以使用show ip protocols命令查看发送和接受什么版本,默认是发送RIPv1接受RIPv1、RIPv2。可以在RIP配置模式里使用“version 2”命令来修改RIP版本。

可以使用version 1来降回版本1,也可以使用no version 降回默认的RIPv1。(注意:使用version 1他就只能发送和接收RIPv1,使用no version 他会发送version 1接受version 1、version 2。)

自动总结和RIPv2:默认情况下,RIPv2 与 RIPv1 一样都会在主网边界上自动总结。

在RIPv2中禁用自动总结:

可在路由器配置模式下使用 no auto-summary 命令。此命令对 RIPv1 无效。使用show ip protocols命令进行验证。这时查看路由表show ip route 可以看到没有总结路由了。

(注意:RIPv2的路由更新使用组播地址 224.0.0.9 发送。而 RIPv1 使用广播地址 255.255.255.255 来发送更新。)

RIPv2与VlSM和CIDR:

也就是说路由协议只要携带子网掩码就支持VLSM和CIDR。

检验和故障排除命令:

show ip route 用来检查网络收敛情况的第一条命令。

show ip interface brief 可快速检验所有接口的状态。

Ping 检验链路连通性。

show ip protocols 可检验几项重要情况,其中包括检验 RIP 是否启用、RIP 的版本、自动总结的状态以及 network 语句中包含的网络。

show running-config 用于检查当前配置的所有命令。

debug ip rip 检查路由器发送和接收的路由更新的内容。

常见RIPv2问题:

版本:

对运行 RIP 的网络进行故障排除的一个很好的切入点是检验所有的路由器是否都配置了 RIP 第 2 版。

Network 语句:

network 语句不正确或缺少 network 语句也会造成问题。

自动总结:

如果希望发送具体的子网而不仅是总结路由,那么请务必禁用自动总结功能。

身份验证:

任何路由协议都可能收到无效路由更新,这是一个安全隐患。造成这些无效路由更新的原因可能是恶意攻击者试图中断网络,或者是他们试图通过欺骗路由器将更新发送到错误目的地来截取数据包。另外,如果用户在不知情的情况下将运行着本地网络路由协议的主机接入网络,也会造成这个问题。

通过身份验证的方式,我们便可确保路由器只接受配置了相同密码或身份验证信息的路由器发送的路由信息。注意:身份验证不会加密路由表。

posted @ 2012-08-03 11:48 数据库时间 阅读(275) | 评论 (0) | 编辑 收藏